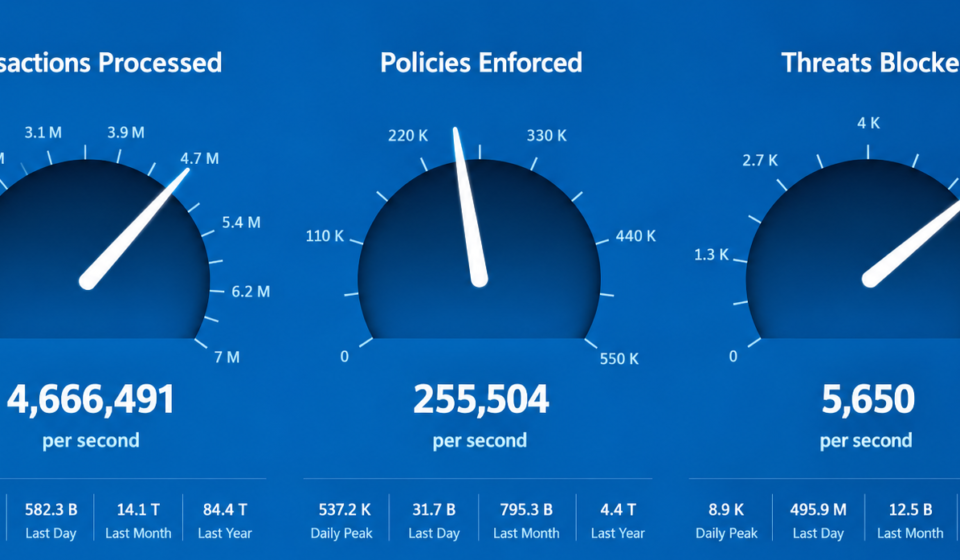
アイキャッチ画像は、わかる人にはわかる某有名SaaSの全体俯瞰(?)メータで、全体稼働状況・グローバル処理量を示している。左から、
SaaSクラウドが処理している通信トランザクション数 約 4,666,491 /秒
SaaSのポリシー判定・適用回数 約 255,504 /秒
脅威として検知し遮断した件数 約 5,650 /秒
これらがWorldWideに展開するそのSaaS全体なのか、局所的なのかは明らかではないが、そのSaaSが世界的にあるいは局所的にサービスを停止しているかどうかを判断する目安にはなる。
一番右のThreats BlockedはそのSaaSが検知して実際に遮断した脅威の件数で、典型的には、
– Malware
– Phishing
– Malicious URL
– Botnet/C2通信
– Exploit
– 悪意のあるファイル
– 不正なWebコンテンツ
などが対象になる。(組織ごとのDLPなどはカウントされていない気がする)
脅威として検知し遮断した件数 約 5,650 /秒 が多いか少ないかは見方にもよるが、とにかく膨大な高速な攻撃が行われていることは間違いない。
メディアのニュースなどに出てくるのはごくごく一部。情報漏洩に気づいただけでも良かったね、ほとんどの企業や組織ではアタックを受けたり情報が窃取されていることに気づいていない状態なのが実態かもしれない。
AI以前は攻撃者がコードを書いたりして試行錯誤しながら攻撃していただろうが、今はそれをAIが自動化したり学習したりしながら高速に行っているのだろう。
肝心なのはAIがターゲットに新しい侵入口を作成するのではなく、従来からある「設計者が気づいていない」侵入口を探っていることで、AI vs 人間の戦いはそこで起きている。
このSaaSのメータもそろそろ表示の桁数を1つか2つ上げないと追いつかないかも。