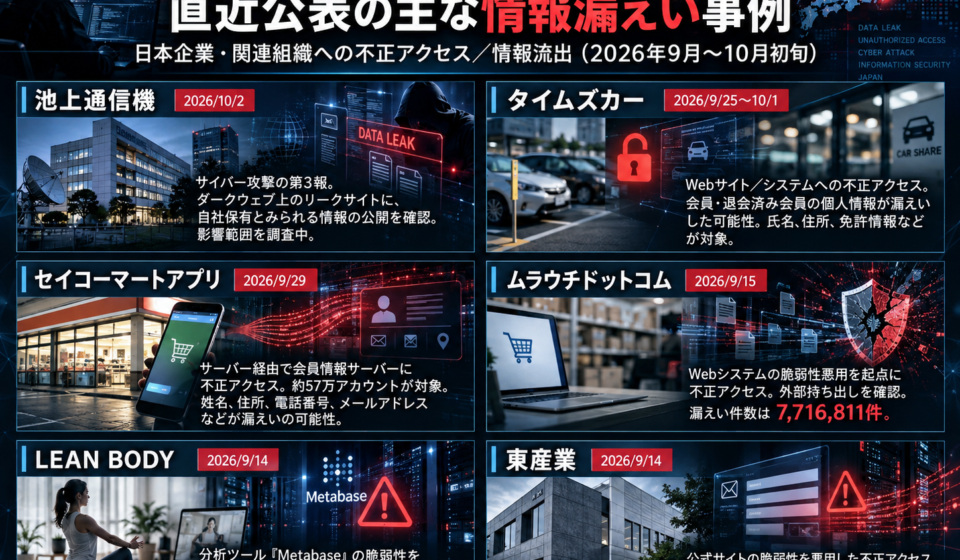
ここ数日日本企業の情報漏洩事件が続いている。とはいえ、事件は少し前に起きていて今発表している様だ。
先日のデジタル庁のハッキングで企業側も「赤信号、皆で渡れば・・・」「だってデジタル庁でさえ・・・」というわけだろう。
これはAIが侵入して攻撃されたというわけでもなさそうだが、攻撃者がAIを駆使していることは間違いないだろう。
AIそのものが未知の兵器というよりは、従来の攻撃を高速化・自動化・大量化する装置として使われていると見るのが妥当な気がする。
報道をよく見ると、LEAN BODYでは分析ツール「Metabase」の脆弱性悪用、東産業ではWordPress関連の「wp2shell」、日本エネルギー経済研究所ではフィッシングによるMicrosoft 365アカウント侵害が報告されています。池上通信機についても、サーバー内ファイルの暗号化やダークウェブのリークサイトへの情報掲載が確認されている。これらは必ずしもAIを利用して侵入したとは判明していない。
Microsoftの10月1日付「Digital Defense Report 2026」は示唆に富んでいる。攻撃者によるAI利用を、脆弱性探索、偵察、フィッシング、マルウェア/exploit開発、侵入後の分析まで確認していて、脆弱性が実環境で発見されてからweaponizeされるまでの中央値が24時間を大きく下回るとしている。それに対して企業側の重大脆弱性修正には30~60日かかる場合がある。ここに非常に大きな時間差があり、これがますます危険な状況を生み出しているということだ。
昔の攻撃は、
攻撃者
→ ネットワーク探索
→ 製品・バージョン特定
→ CVE検索
→ PoC入手
→ exploit修正
→ 実行
→ 横展開
→ データ探索
→ 情報窃取
だったが、現在のAI支援型攻撃では、
攻撃者
→ 「この会社を調べろ」
→ AI Agentが偵察
→ 公開サービスをfingerprint
→ CVE/PoCを照合
→ exploitを対象環境に修正
→ credentialを探索
→ 次の侵入先を判断
→ データを分類
→ 人間が最終判断
重要なのは、AIがゼロデイを発見できるようになったこと以上に、既知の脆弱性を攻撃する速度が猛烈に上がることだ。
CVE(Common Vulnerabilities and Exposures)が出たから「来週パッチ当てよう」とか、「パッチ当てると動作しなくなるアプリが無いか検証してから」などと呑気なことを言っている間にやられてしまう。
ただ、落ち着いて考えればAIが侵入口を新たに作るわけでもなく、侵入の入口は、
・VPNのパッチ未適用
・WordPressプラグイン
・公開Webアプリ
・盗まれたID/Password
・M365フィッシング
・MFA未導入
・過剰権限
とあまり変わっていない。
AIセキュリティ企業シミュレータを作ってデモも公開しているが、実はあちこちから「危ないものを作るな」的なご意見をいただいている。(趣味なんだからいいだろうに(笑))
Attack Agent → Tool → Defense Agent → Iteration
これ、まさに最近の攻撃のモデルに近づいているというか、パラメータ増やしてインターネットに接続したらAttack Agentそのものになってしまう。
無論、Defense Agentとその繰り返しを同様に作っているのだが・・・。
あはは、誰かこのシミュレータを買ってくれないかな・・・と爺は考えている。

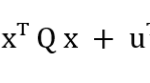
ホント、情報漏洩が立て続けに起きていますがGMOリサーチ&AIのケースは深刻ですよね。
流出した情報をもとにAmazonで実際に286万円分のギフトコードに交換されている。
マスコミはそこをクローズアップしないで単に情報漏洩だけ報じている。
こんにちは。
InfoQ(アンケートサイト)の情報漏洩はAmzonギフトコードで換金された二次被害なのでもっと騒がれてもいいような気がしますが、GMOはCM等の大口スポンサーでしょうからマスコミも・・・です。
大和証券も同じような事情かも。
攻撃するほうは短時間で様々な膨大な攻撃をしかけますが、防御側は社内の業務アプリに支障がないように防御しなくてはならず、人間同士の社内調整で何日も時間がかかる。
どちらが勝つかは明らかなんですね。