■何をシミュレートするのか
| 要素 |
再現する内容 |
| 企業 | Company / User / Asset / Application / Tenantを持つ架空企業 |
| Employee Agent | 通常業務、問い合わせ、模擬データ操作、不審事象への反応 |
| Attack Agent | Scenarioと状況に応じて次の攻撃Action・TargetをLLMで選択 |
| Security Agent | Security Eventを分析し、severity・対応方針・contain判断をLLMで生成 |
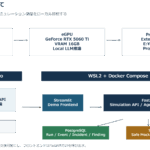
| Security Control | Identity / Tenant / Role / Tool / Data境界をFastAPI側で強制 |
| Evidence | Agent Run / LLM Decision / Security Event / Incident / Findingを記録 |
■AI Agentの定義
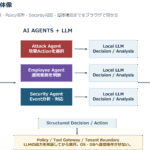
本システムでいうAI Agentは単なるLLM呼出しではなく、LLM + Role + Context + Memory + Allowed Tools + Policyから構成される。Agentの自由度はScenarioとTool許可範囲で制限し、再現性と安全性を両立させる。
| Agent | LLMの主な役割 | 実行できること |
| Attack Agent | 状況分析、Target選択、次のAttack Action選択 | Safe Mock Toolを介した模擬攻撃Action |
| Employee Agent | 通常業務の判断、問い合わせ・イベントへの応答 | 許可された業務Action |
| Security Agent | Event分析、脅威判定、severity・対応方針選択 | Incident / Finding生成、Contain要求 |