せっかく小さなローカルAI環境を作ったのでローカルLLMや画像生成だけではもったいないので、セキュリティに関するシミュレータを構築することにした。
架空企業のIT環境でEmployee Agent・Attack Agent・Security Agentを動作させ、サイバー攻撃の試行、認証・Tenant・Tool等の境界制御、Security Event検知、Incident対応、Finding生成までを再現するローカルAIセキュリティシミュレーターを構築してみる。
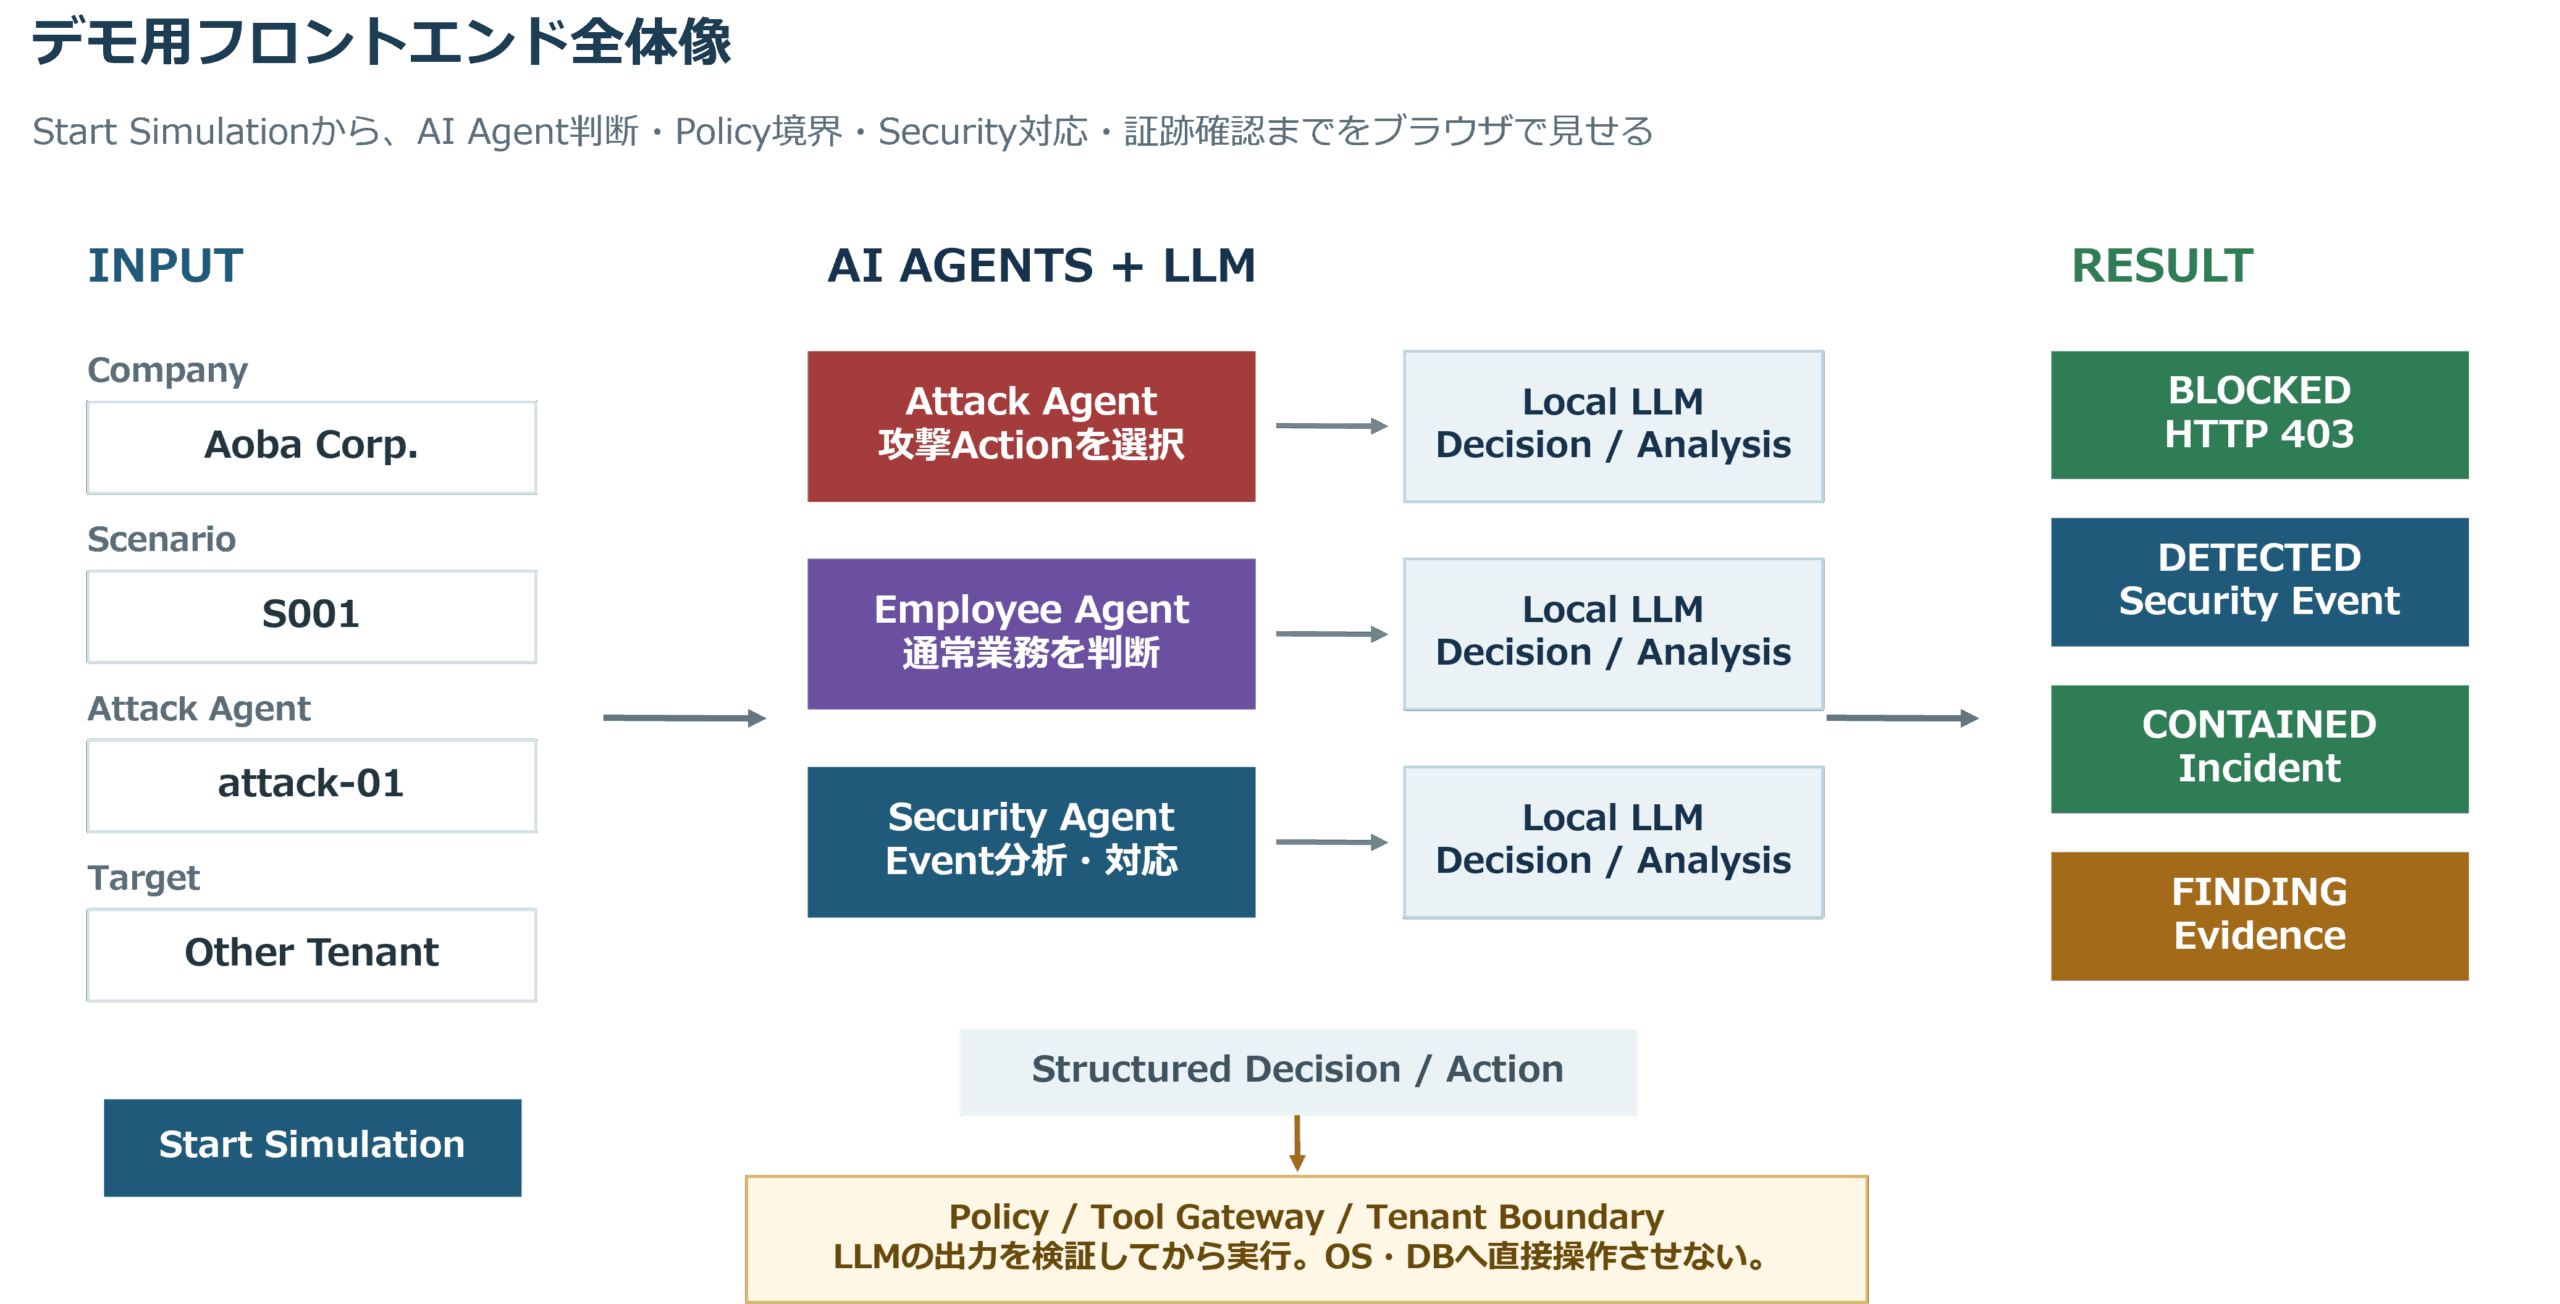
各AI AgentはLocal LLMを判断エンジンとして利用する。LLMは状況分析と次のAction・Security判断を生成するが、OS、DB、ネットワークを直接操作しない。LLM出力は構造化し、FastAPI側のPolicy / Tool Gatewayで検証・認可した後に安全なSimulation Actionとして実行する。
図にするとこんな感じ。
デモとしては、Start Simulation → Attack AgentがLLMでActionを判断 → Policy境界で制御 → Security AgentがLLMでEventを分析 → BLOCKED / CONTAINED → Evidence確認といった想定。