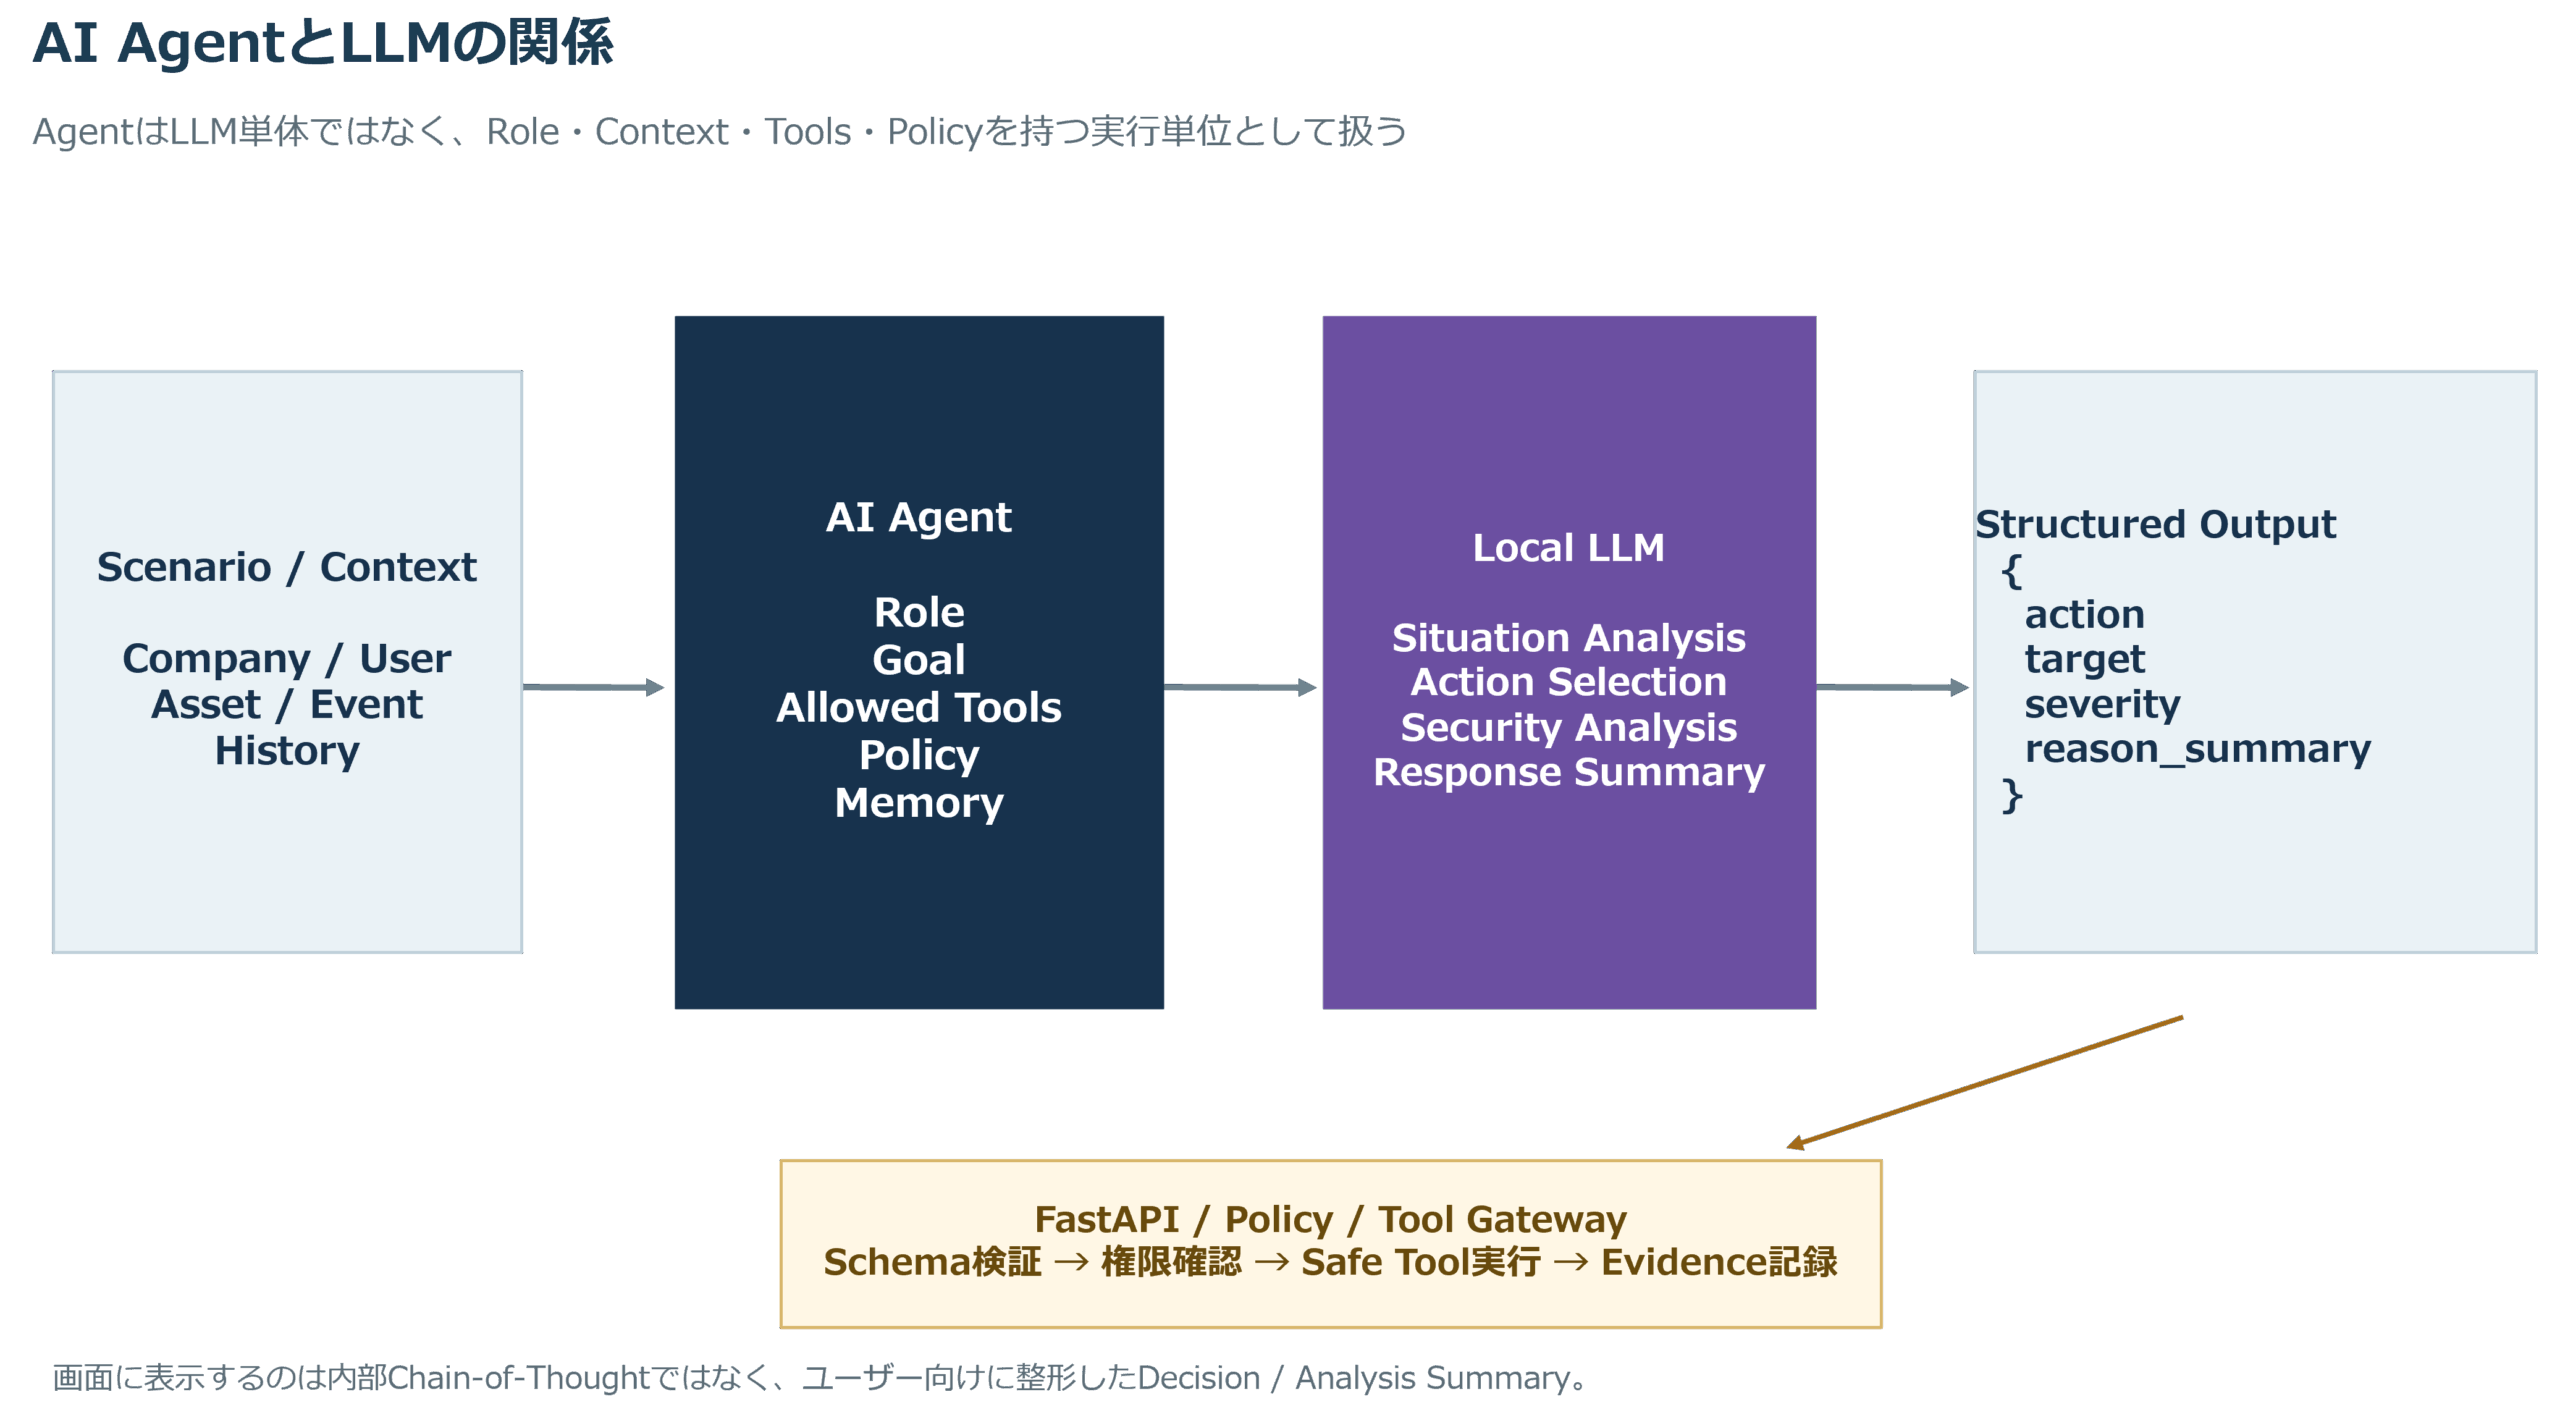
AI AgentとLLMの関係はこのようなものを想定している。
■LLMの入出力
Agent RuntimeはRole・Scenario・現在Context・利用可能ToolをLLMへ渡し、LLMから構造化されたDecisionを受け取る。LLM出力をそのまま実行せず、JSON Schema等で形式を検証し、Tenant / Role / Tool Permissionを確認してからActionへ変換する。
| 項目 | 例 |
| action | cross_tenant_access |
| target | company-b-employee03 |
| severity | high(Security Agentの場合) |
| decision | contain(Security Agentの場合) |
| reason_summary | Boundary outside assigned tenant should be tested / Unauthorized cross-tenant attempt detected |
■画面でどう見せるか
• LLM Model / Connection状態:CONNECTED / ERROR。
• Attack Agent:選択したAction、Target、Reason Summary。
• Security Agent:Threat Summary、Severity、Decision、Evidence Summary。
• 内部Chain-of-Thoughtや長いRaw Promptは表示しない。画面とEvidenceには短いDecision / Analysis Summaryと構造化出力のみを残す。
■LLM接続
FastAPI / Agent RuntimeからLM StudioのOpenAI互換APIを呼び出す。Docker ContainerからWindows Hostへ接続する場合はLLM_BASE_URLを設定し、例として http://host.docker.internal:1234/v1
を利用できる構成とする。Model名は設定ファイルまたは環境変数で交換可能にする。